
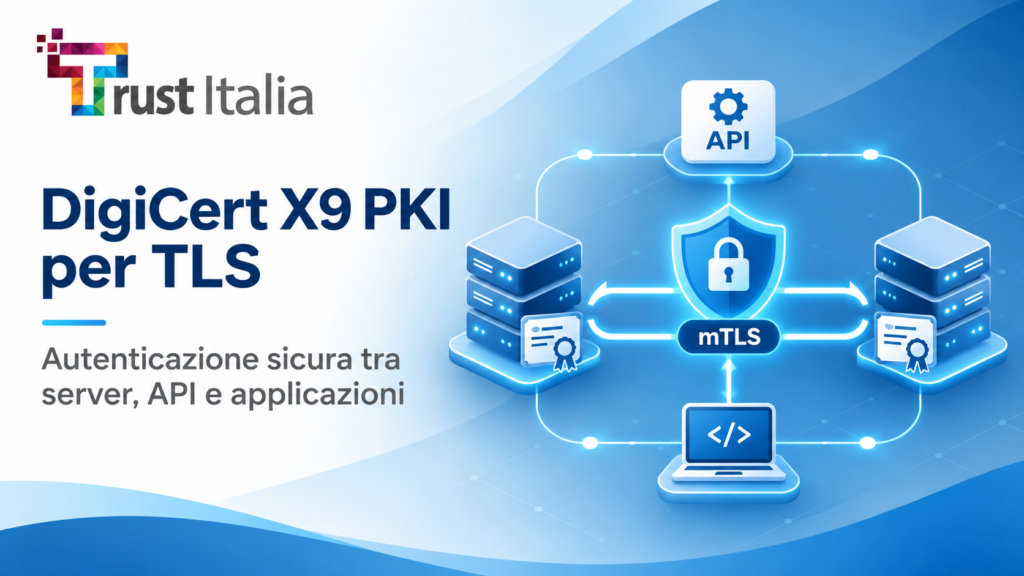
Le aziende utilizzano sempre più spesso sistemi e applicazioni che devono comunicare tra loro in modo sicuro, scambiando informazioni e dati sensibili senza passare attraverso un browser.
Dalle API che collegano servizi differenti alle comunicazioni tra server, fino alle infrastrutture finanziarie e alle piattaforme di pagamento, garantire la riservatezza dei dati non è sufficiente: è necessario anche verificare l’identità dei sistemi che partecipano alla comunicazione.
In questi scenari, l’autenticazione reciproca TLS (mutual TLS o mTLS) rappresenta un importante strumento di sicurezza.
Per rispondere a queste esigenze, DigiCert X9 PKI per TLS offre certificati digitali specificamente progettati per l’autenticazione tra sistemi, basati su un’infrastruttura PKI indipendente dai programmi di trust dei browser e sviluppata in collaborazione con l’organismo di standardizzazione ASC X9.
Che cos’è DigiCert X9 PKI per TLS?
DigiCert X9 PKI per TLS è una soluzione di certificazione digitale pensata per proteggere le comunicazioni tra server, applicazioni e dispositivi che utilizzano il protocollo TLS, ma non dipendono dai tradizionali browser.
A differenza dei certificati SSL/TLS pubblici utilizzati per proteggere i siti HTTPS, i certificati X9 PKI operano all’interno di un’infrastruttura di trust dedicata, governata da una policy di certificazione indipendente dai browser.
Uno degli elementi distintivi è l’utilizzo di una Common Root of Trust. Questo modello consente a sistemi e organizzazioni differenti di riconoscere certificati emessi nell’ambito della stessa infrastruttura, una volta configurata correttamente la fiducia nella relativa gerarchia di certificazione.
L’obiettivo è favorire l’interoperabilità, semplificando la gestione dell’autenticazione anche quando la comunicazione coinvolge infrastrutture appartenenti ad aziende diverse. La soluzione nasce dalle esigenze del settore finanziario, ma può essere utilizzata anche in altri contesti aziendali che richiedono comunicazioni TLS sicure tra sistemi.
Come funziona l’autenticazione reciproca mTLS?
Per comprendere l’utilità di X9 PKI è importante chiarire una differenza tra TLS tradizionale e mutual TLS. Nelle normali connessioni HTTPS, il certificato digitale consente al client di verificare l’identità del server al quale si sta collegando.
Con mTLS, invece, l’autenticazione avviene in entrambe le direzioni: il server presenta il proprio certificato per dimostrare la propria identità, anche il client presenta un certificato digitale, permettendo al server di verificarne l’identità. La comunicazione può proseguire quando le verifiche previste hanno esito positivo.
Immaginiamo, ad esempio, che un’applicazione aziendale debba collegarsi automaticamente a un sistema esterno per trasferire informazioni riservate. Con mTLS, non soltanto si instaura una connessione protetta, ma viene verificato che anche l’applicazione che richiede l’accesso possieda un’identità digitale riconosciuta.. Questo meccanismo offre un ulteriore livello di controllo sugli accessi, particolarmente utile nelle comunicazioni machine-to-machine.
Perché utilizzare una PKI indipendente dai browser?
I certificati TLS pubblici sono soggetti a requisiti definiti per garantire la sicurezza delle connessioni web. Tuttavia, le esigenze delle applicazioni che comunicano direttamente tra loro possono essere differenti da quelle dei siti Internet.
Un aspetto rilevante riguarda le Extended Key Usage (EKU), le estensioni che specificano gli utilizzi consentiti per un certificato digitale. In particolare, DigiCert ha annunciato che dal 1° marzo 2027 interromperà l’inclusione dell’EKU Client Authentication nei certificati TLS pubblici, in linea con l’evoluzione dei requisiti del programma Chrome Root Store.
Per le organizzazioni che utilizzano certificati pubblici per autenticare applicazioni, API o sistemi attraverso mTLS, questo cambiamento rende importante valutare soluzioni di certificazione alternative. X9 PKI risponde a questa esigenza attraverso una gerarchia dedicata alle comunicazioni non-browser, con regole di certificazione e gestione definite nell’ambito dell’ASC X9.
Non sostituisce quindi i normali certificati SSL/TLS dei siti web, ma risponde a esigenze di autenticazione differenti.
Quando utilizzare DigiCert X9 PKI? Alcuni esempi pratici
Le possibili applicazioni di X9 PKI riguardano diversi contesti nei quali è necessario verificare l’identità dei sistemi coinvolti nello scambio di informazioni.
1. Comunicazioni sicure tra server
Un’azienda può avere più server, anche collocati in infrastrutture differenti, che devono scambiarsi informazioni in modo continuativo. Attraverso mTLS e certificati X9 PKI, i sistemi possono autenticarsi reciprocamente prima di avviare la comunicazione. Questo approccio è particolarmente interessante quando i server appartengono a organizzazioni diverse e devono condividere un modello di fiducia comune.
2. Protezione delle API aziendali
Le API permettono a software e piattaforme differenti di comunicare e scambiarsi dati automaticamente. Pensiamo, ad esempio, a un gestionale aziendale che deve interfacciarsi con la piattaforma di un fornitore per trasferire ordini, informazioni amministrative o dati operativi. In uno scenario di autenticazione mTLS, i certificati digitali permettono di verificare l’identità dei sistemi coinvolti, riducendo il rischio che applicazioni non autorizzate riescano a stabilire una connessione. X9 PKI può quindi rappresentare una soluzione per ecosistemi B2B nei quali più organizzazioni devono autenticarsi reciprocamente.
3. Infrastrutture finanziarie e sistemi di pagamento
Nel settore finanziario, le comunicazioni tra banche, operatori di pagamento e piattaforme esterne richiedono un elevato livello di affidabilità. Un possibile scenario è il collegamento tra una banca e un servizio esterno incaricato di elaborare determinate operazioni. In questo caso, entrambi i sistemi devono poter verificare l’identità della controparte prima di scambiare informazioni. L’utilizzo di certificati basati su una root di trust comune può facilitare l’interoperabilità tra i partecipanti, nel rispetto delle policy e dei requisiti applicabili.
4. Comunicazioni tra applicazioni e microservizi
Anche le architetture applicative moderne possono beneficiare dell’autenticazione reciproca. Un’applicazione composta da più servizi può richiedere che ogni componente sia identificato prima di comunicare con gli altri. X9 PKI può essere valutata quando questi servizi devono interagire anche con sistemi o organizzazioni esterne, rendendo necessario un modello di trust condiviso. Se invece le comunicazioni rimangono esclusivamente all’interno dell’infrastruttura aziendale, una PKI privata dedicata potrebbe risultare più appropriata.
Le principali caratteristiche tecniche di DigiCert X9 PKI
Autenticazione server e client. I certificati supportano una doppia EKU, che permette di utilizzare il certificato per l’autenticazione lato server e lato client. È possibile anche scegliere un certificato con una sola EKU, in base all’utilizzo previsto.
Supporto degli algoritmi RSA ed ECC. La soluzione supporta RSA con chiavi da 2048, 3072 e 4096 bit ed ECC con curve P-256 e P-384, permettendo di scegliere configurazioni compatibili con i requisiti dell’infrastruttura.
Gestione di più nomi nei SAN. I certificati possono includere fino a 250 SAN (Subject Alternative Names), consentendo di associare più identificativi al certificato. Le tipologie ammesse devono essere verificate in base al profilo e alle condizioni applicabili.
Riemissioni durante la validità. Sono previste riemissioni illimitate durante il periodo di validità, nel rispetto delle condizioni del prodotto. La riemissione non deve essere confusa con la possibilità di modificarne liberamente le caratteristiche.
Gestione attraverso DigiCert CertCentral. I certificati X9 PKI possono essere richiesti e gestiti attraverso DigiCert CertCentral, previa abilitazione del prodotto sull’account.
X9 PKI o PKI privata: quale scegliere?
Non esiste una soluzione valida indistintamente per qualsiasi infrastruttura. Se i sistemi da autenticare appartengono a un’unica organizzazione e comunicano esclusivamente all’interno della sua rete, una PKI privata può rappresentare una scelta adeguata.
Quando invece le comunicazioni coinvolgono partner, fornitori, istituzioni finanziarie o altre organizzazioni indipendenti, una soluzione come DigiCert X9 PKI può offrire il vantaggio di un’infrastruttura di trust condivisa. La scelta deve tenere conto dell’architettura esistente, dei soggetti coinvolti, delle applicazioni utilizzate e dei requisiti di autenticazione.
Affidati a Trust Italia per individuare la soluzione più adatta
La protezione delle comunicazioni tra applicazioni e sistemi richiede un approccio che consideri non soltanto la crittografia, ma anche la gestione delle identità digitali e delle relazioni di fiducia.
DigiCert X9 PKI per TLS rappresenta un’opzione per le aziende che necessitano di autenticazione reciproca e interoperabilità nelle comunicazioni non-browser.
Trust Italia mette a disposizione la propria esperienza nel settore dei certificati digitali per supportare le aziende nella valutazione delle soluzioni più adatte alle proprie esigenze.
Se hai bisogno di aiuto, chiarimenti o maggiori informazioni visita il nostro sito, oppure scrivici a commerciale@trustitalia.it o chiamaci al numero 06 332287 e chiedi di parlare con uno dei nostri consulenti.
Il team di Trust Italia sarà pronto e lieto di aiutarti!